OpenWrt 라우터용 WireGuard VPN 클라이언트 설정
VPN Unlimited 사용자용
다양한 플랫폼에 VPN Unlimited를 설치하고 KeepSolid ID를 생성하는 방법
플랫폼별 상세 설치 가이드:
- macOS 10.14 이상에 VPN Unlimited를 설치하는 방법(독립 실행형 버전)
- macOS 10.14 이상에 VPN Unlimited를 설치하는 방법(App Store 버전)
- iOS에 VPN Unlimited를 설치하고 시작하는 방법
- Android에 VPN Unlimited 애플리케이션을 설치하는 방법
- Windows XP SP3에 VPN Unlimited 애플리케이션을 설치하는 방법
- Windows 7에 VPN Unlimited 애플리케이션을 설치하는 방법
- Windows 8/8.1에서 VPN Unlimited 애플리케이션을 설정하는 방법
- Windows 10에 VPN Unlimited 앱을 설치하고 시작하는 방법
- Linux에 VPN Unlimited를 설치하는 방법
새 KeepSolid ID를 생성하는 방법
- VPN Unlimited 앱을 설치하면 "KeepSolid ID 생성"이라는 문구가 표시됩니다. 이를 클릭하여 절차를 시작합니다.
- 지정된 필드에 이메일 주소를 입력합니다.
- 비밀번호를 생성하고 비밀번호 필드에 입력합니다.
- 확인을 위해 제공된 필드에 비밀번호를 다시 입력합니다.
- "계속하면 당사의…에 동의하는 것입니다" 문구 옆의 확인란을 선택합니다.
- 등록을 완료하려면 "가입" 버튼을 누릅니다.
VPN 서버에 처음 연결할 때 VPN 구성 추가 및 VPN 프로필 다운로드를 허용하라는 메시지가 표시됩니다. 자세한 내용은 위에 제공된 플랫폼별 VPN Unlimited 설치 설명서를 참조하세요.
WireGuard®는 강력한 개인정보 보호와 보안을 제공하는 새로운 오픈 소스 VPN 프로토콜입니다. WireGuard 프로토콜에 대해 자세히 알아보려면 상세 문서 WireGuard 프로토콜이란?을 확인하세요.
상세한 지침을 통해 19.07. 및 21.02. 펌웨어가 설치된 OpenWrt 라우터에서 WireGuard VPN 클라이언트를 구성하는 방법을 알아볼 수 있습니다. TP-Link TL-WR841N 라우터를 예로 사용했습니다.
참고: 라우터에 WireGuard VPN 클라이언트를 설정하려면 최신 OpenWrt 펌웨어를 설치해야 합니다.
중요! 생성된 설정을 사용하여 사용자의 책임하에 직접 기기를 구성해야 한다는 점에 유의하세요.
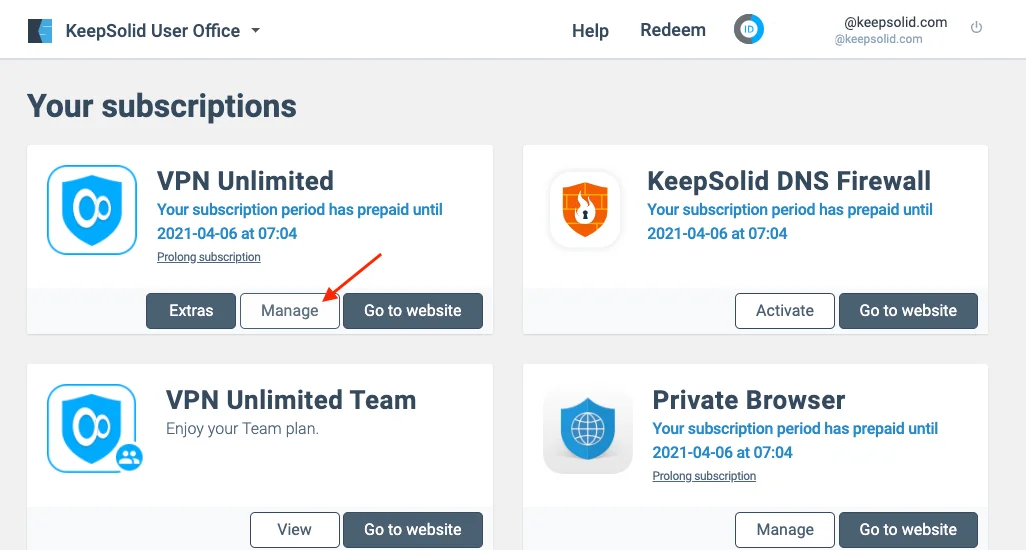
2. 목록에서 기기를 선택하거나 새 기기를 생성합니다. 그런 다음 적절한 서버 위치를 선택하고 드롭다운 메뉴에서 WireGuard 프로토콜을 선택합니다.
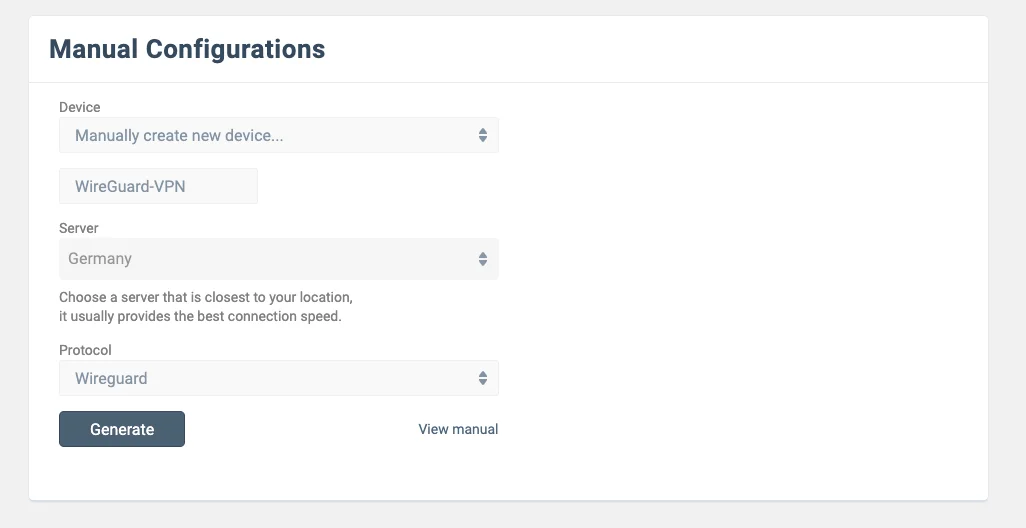
3. 생성을 누르면 VPN 연결 설정에 필요한 모든 데이터를 받을 수 있습니다.
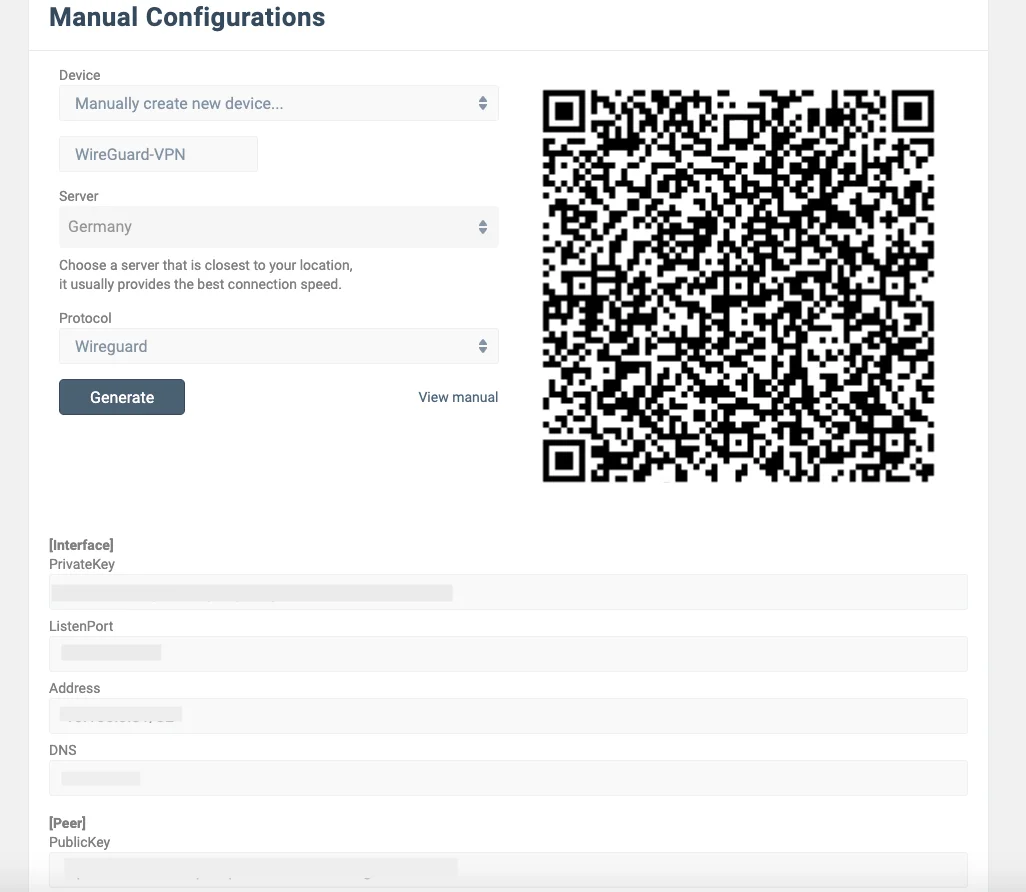
II. OpenWrt 라우터에서 WireGuard VPN 클라이언트 구성하기
1. Wireguard 패키지 설치
1. 기기를 OpenWrt 라우터에 연결하고 브라우저 주소 표시줄에 관리자 패널의 IP 주소를 입력합니다. 라우터의 기본 IP 주소는 192.168.1.1입니다.
2. 시스템 > 소프트웨어로 이동합니다.
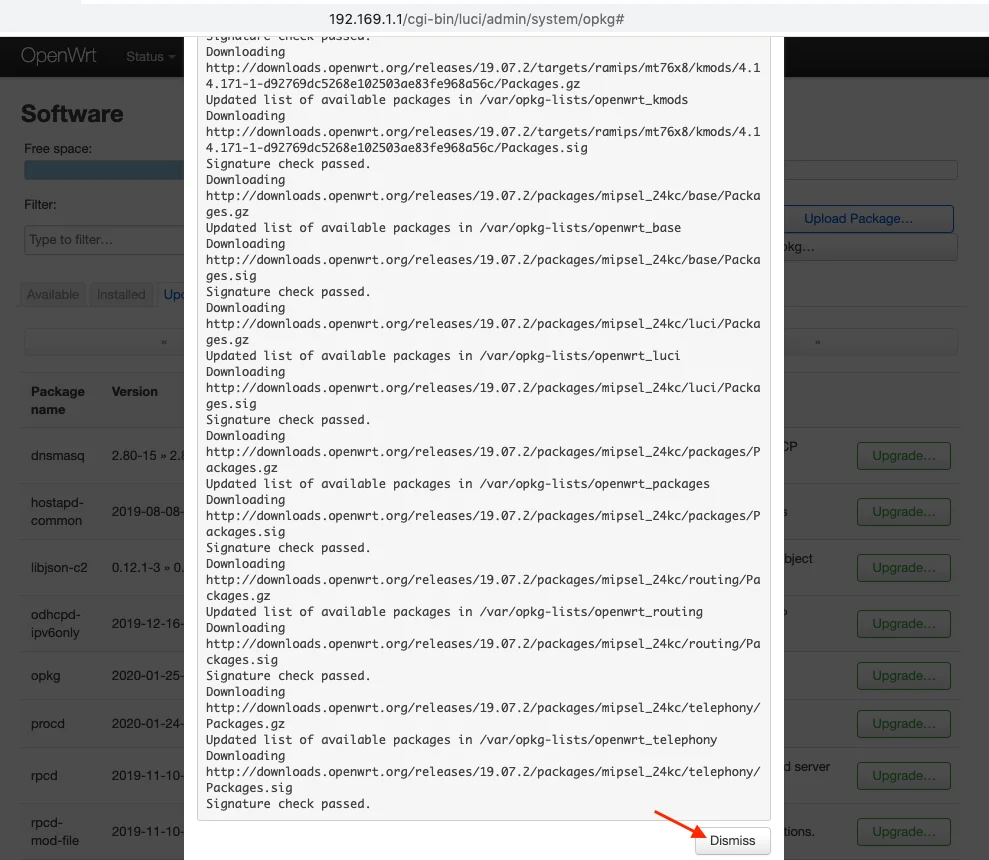
3. 목록 업데이트를 누르고 잠시 기다립니다. 페이지를 아래로 스크롤한 후 닫기를 누릅니다.
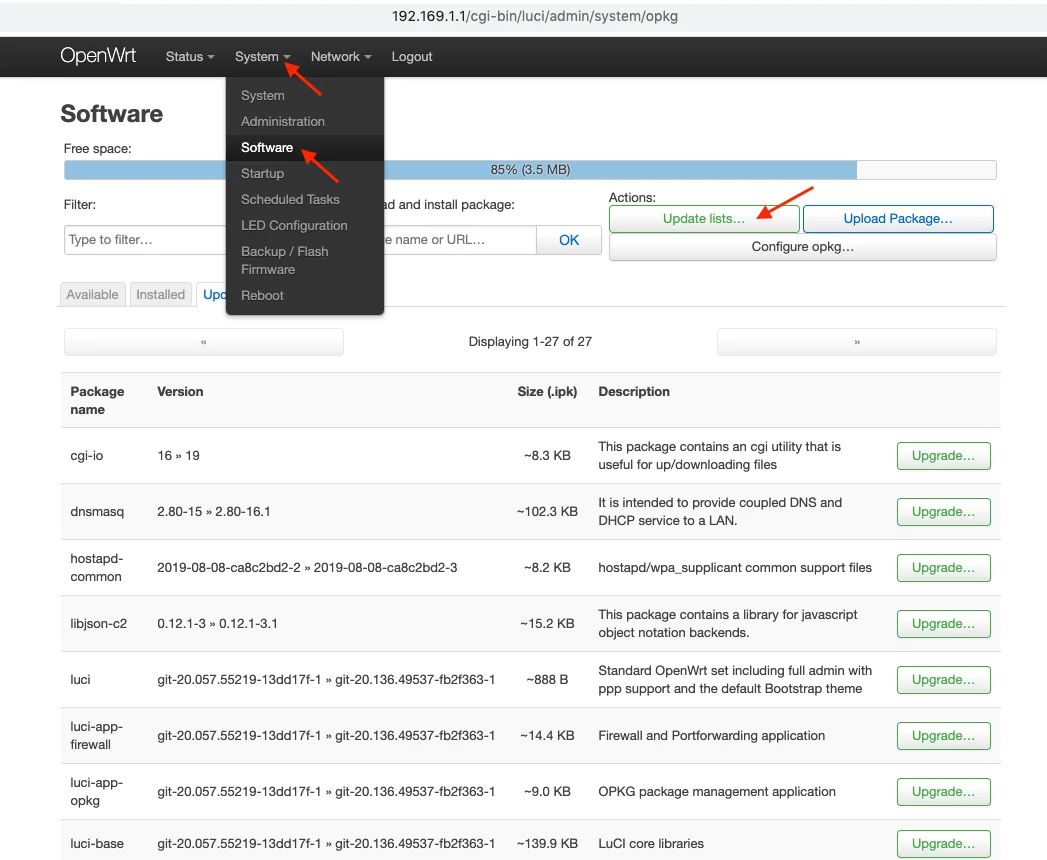
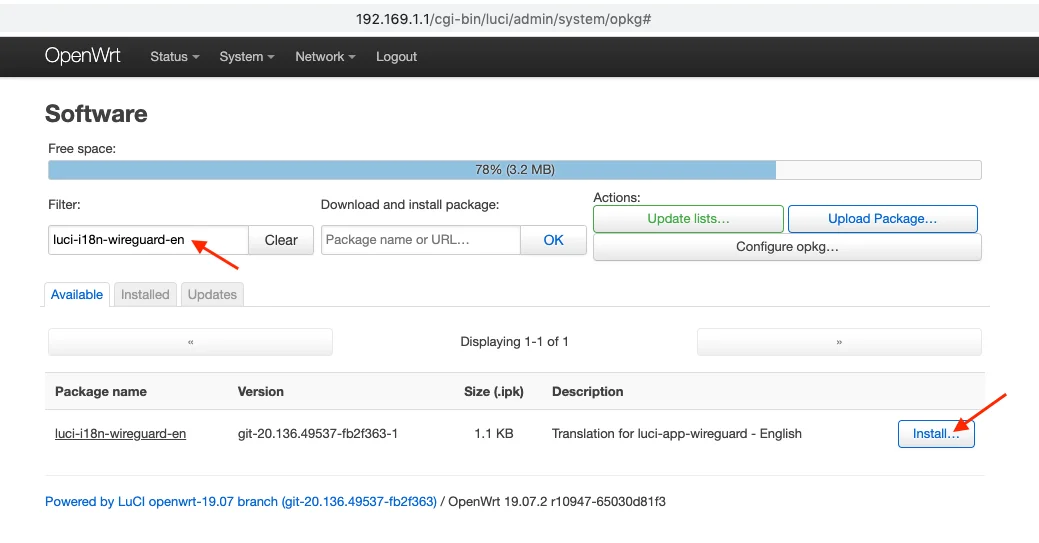
4. 검색 필드에 luci-i18n-wireguard-en을 붙여넣고 설치를 누릅니다.
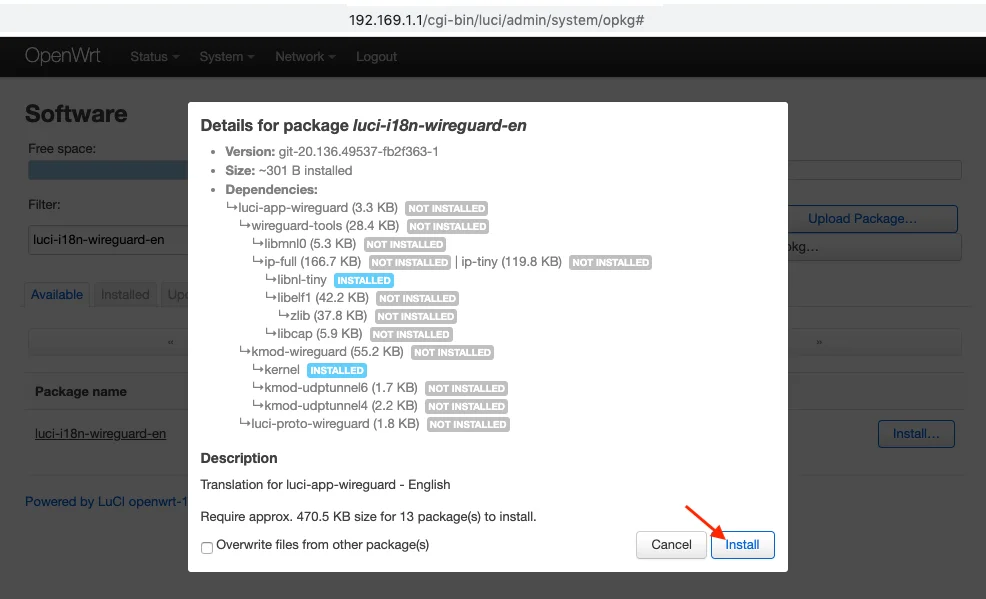
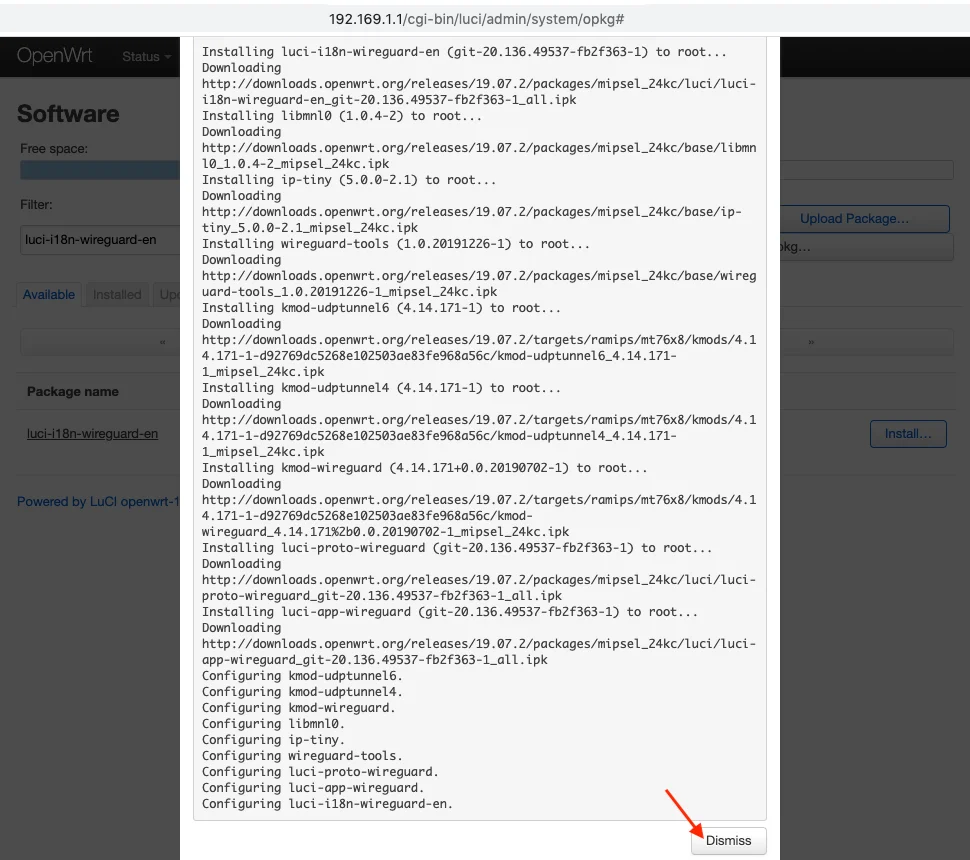
5. 설치를 클릭합니다. 페이지를 아래로 스크롤한 후 닫기를 누릅니다.
6. 설치됨 탭으로 이동하여 검색 필드에 wireguard를 입력하고 다음 패키지가 성공적으로 설치되었는지 확인합니다:
- wireguard-tools
- kmod-wireguard
- luci-app-wireguard
- luci-i18n-wireguard-en
- luci-proto-wireguard
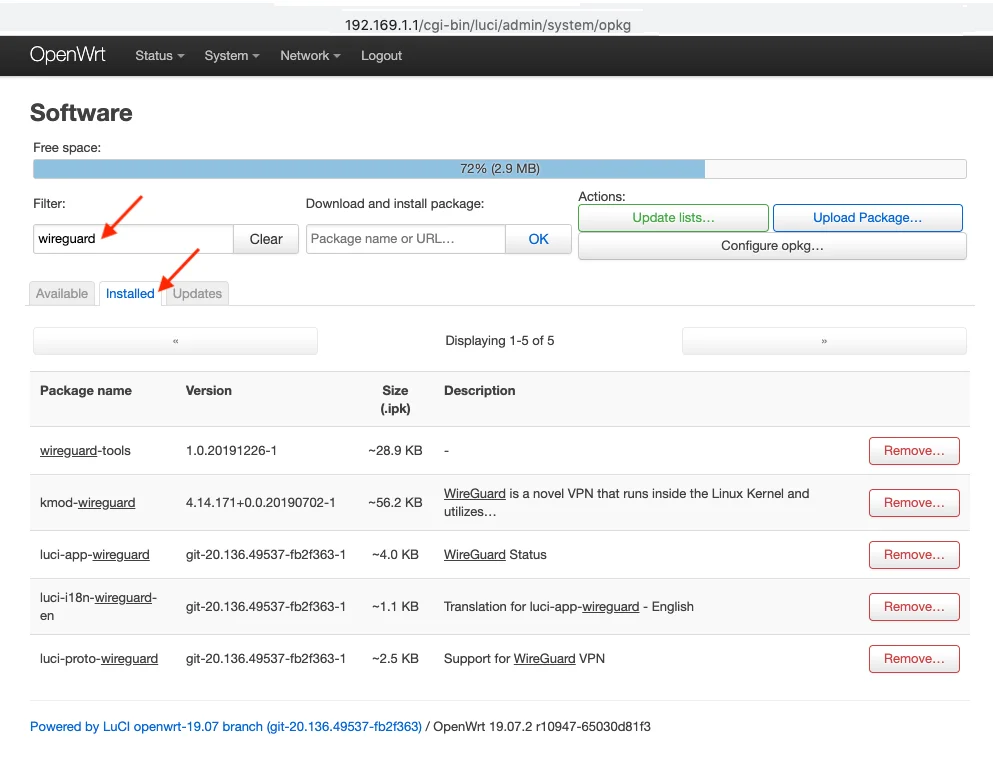
7. 변경 사항을 적용하려면 상태 탭으로 이동하여 라우터를 재부팅합니다.
2. WireGuard 인터페이스 생성
1. 네트워크 탭 > 인터페이스 > 새 인터페이스 추가로 이동합니다.
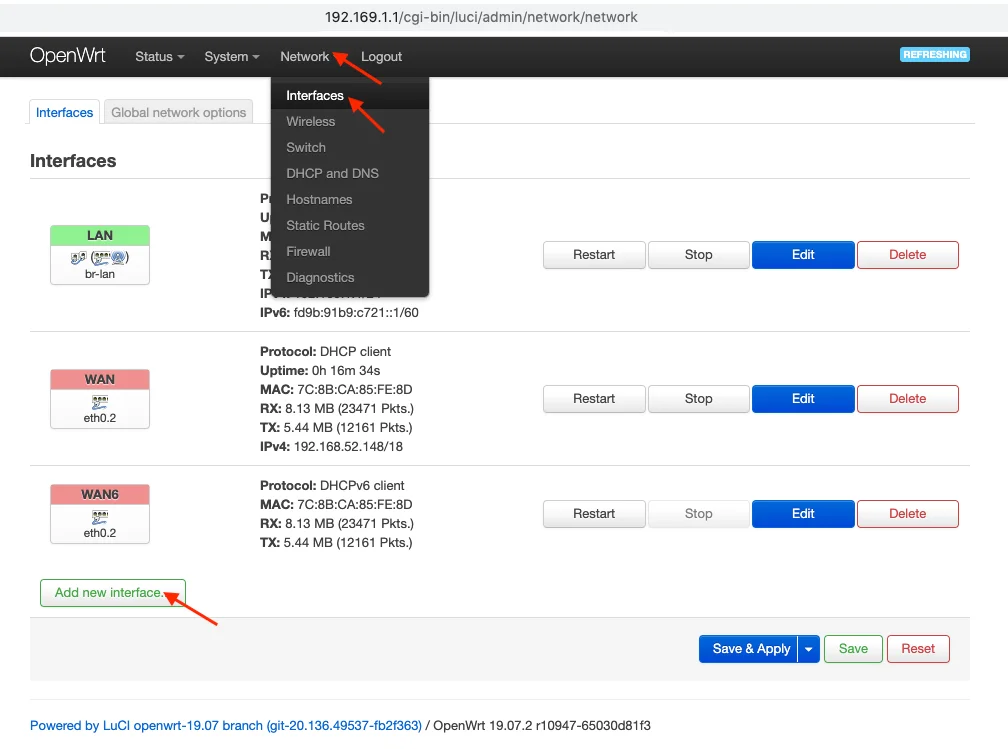
2. VPNUnlimited와 같은 사용자 지정 이름을 설정하고 Wireguard 프로토콜을 선택합니다. 인터페이스 생성을 누릅니다.
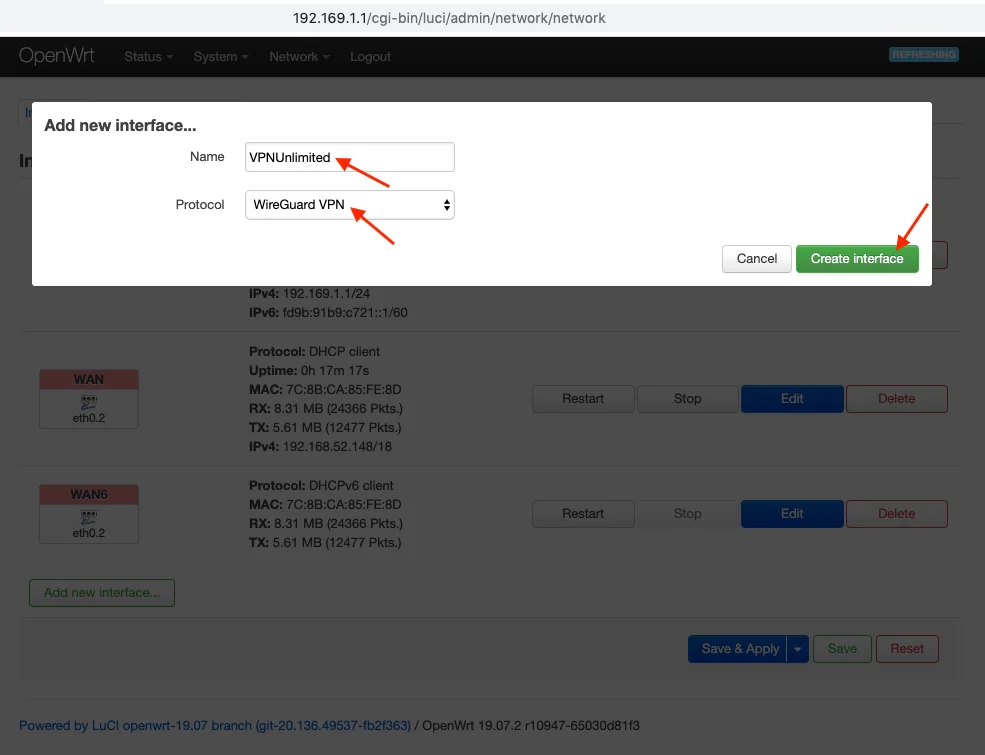
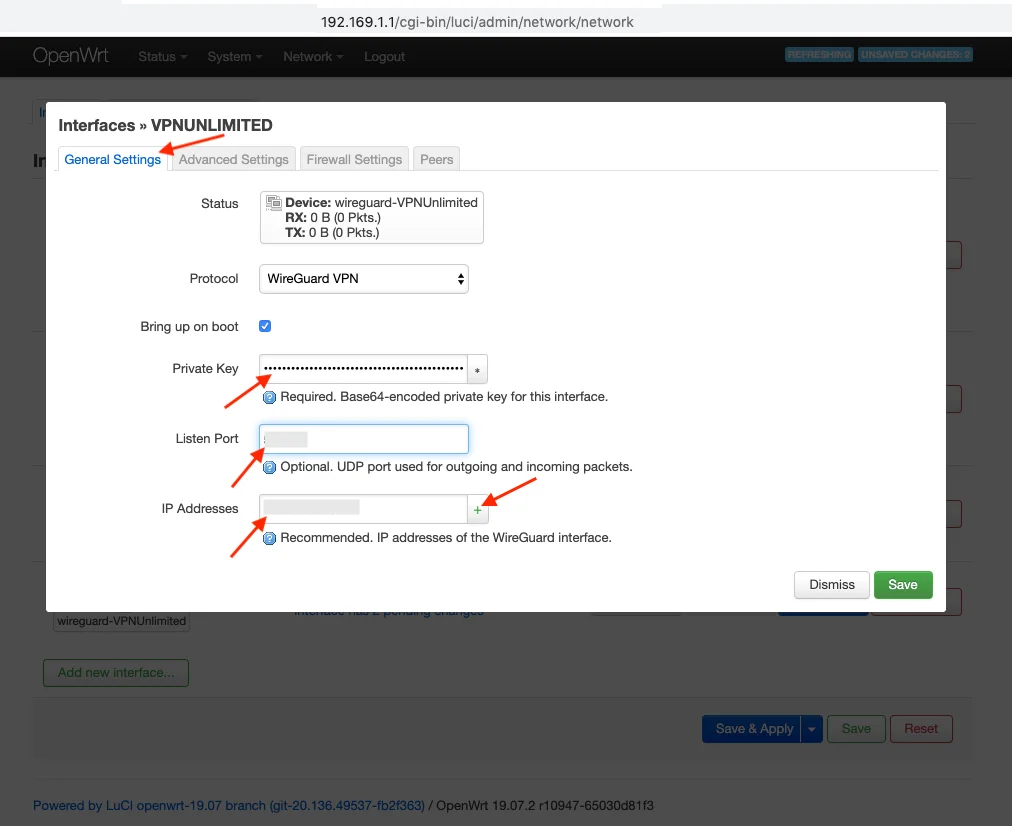
3. 일반 설정을 선택하고 이전에 생성한 수동 구성 설정의 세부 정보를 붙여넣습니다:
- PrivateKey = User Office의 PrivateKey를 붙여넣습니다
- ListenPort = ListenPort 세부 정보를 붙여넣습니다
- IP Addresses = Address 정보를 붙여넣고 +를 누릅니다
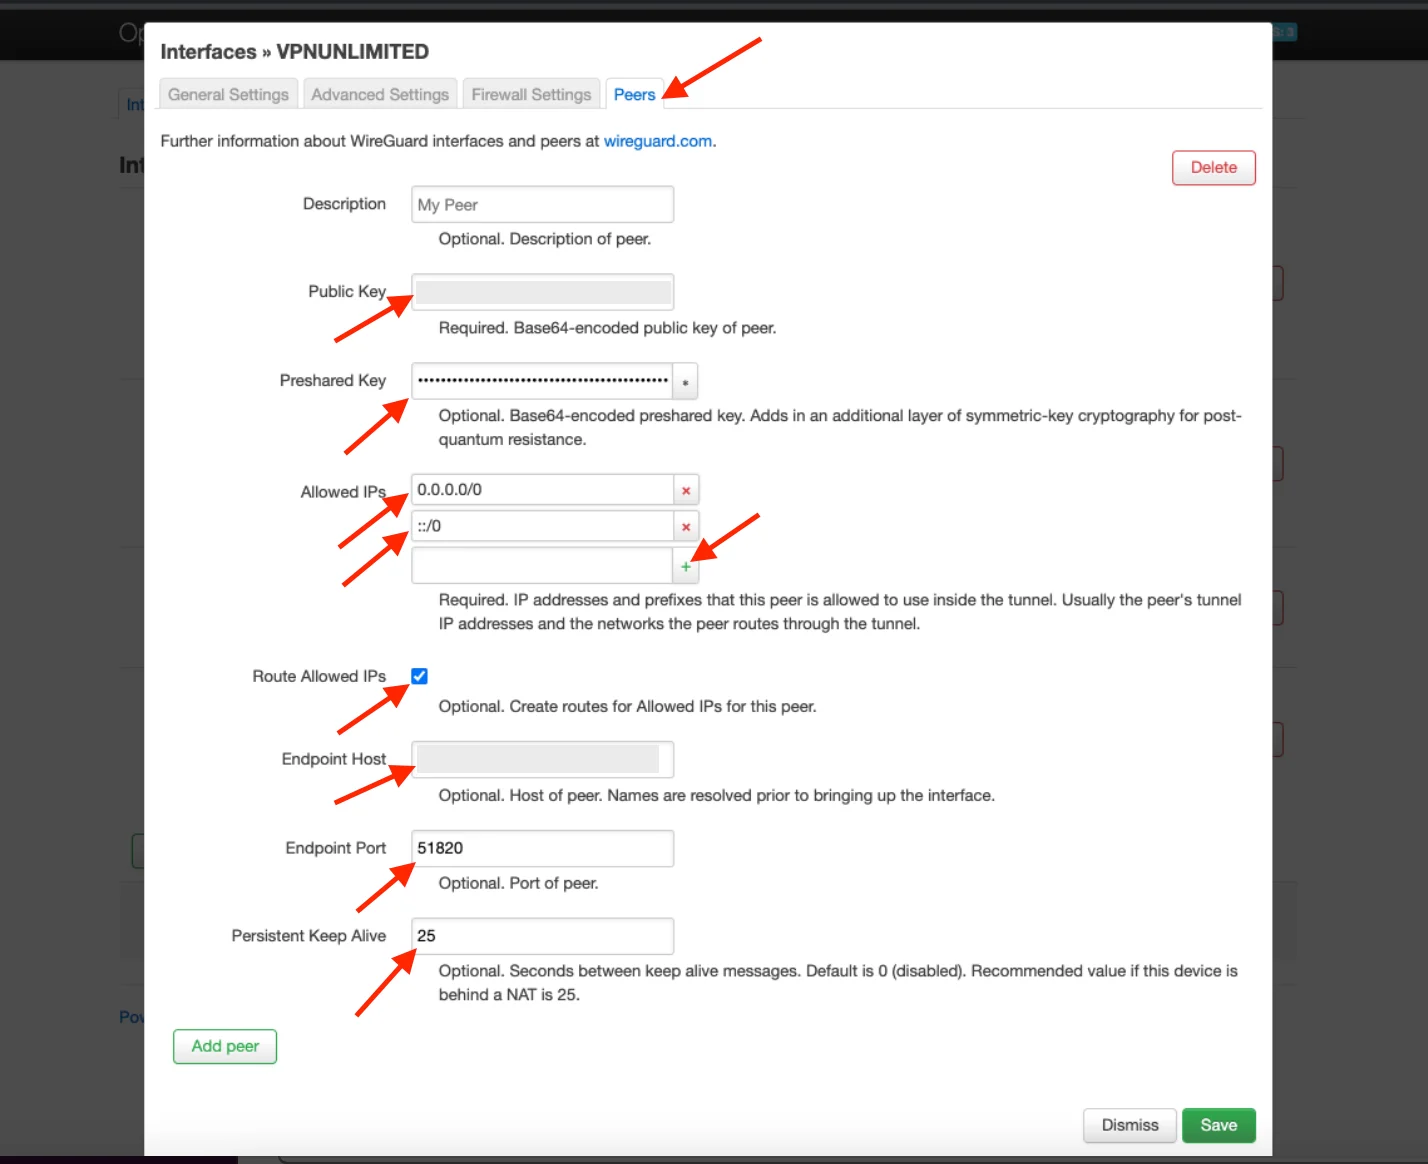
4. 피어 탭으로 이동하여 다음 세부 정보를 추가합니다:
- PublicKey = User Office의 PublicKey를 붙여넣습니다
- PresharedKey = PresharedKey 세부 정보를 붙여넣습니다
- AllowedIPs = 첫 번째 AllowedIP를 붙여넣고 + 기호를 누른 다음 두 번째 AllowedIP를 입력합니다
- 허용된 IP 라우팅 확인란을 선택합니다
- Endpoint Host = 콜론 기호 앞의 Endpoint 정보를 붙여넣습니다
- Endpoint Port = 콜론 기호 뒤의 Endpoint 정보를 붙여넣습니다
- Persistent Keep Alive = User Office의 PersistentKeepalive를 붙여넣습니다
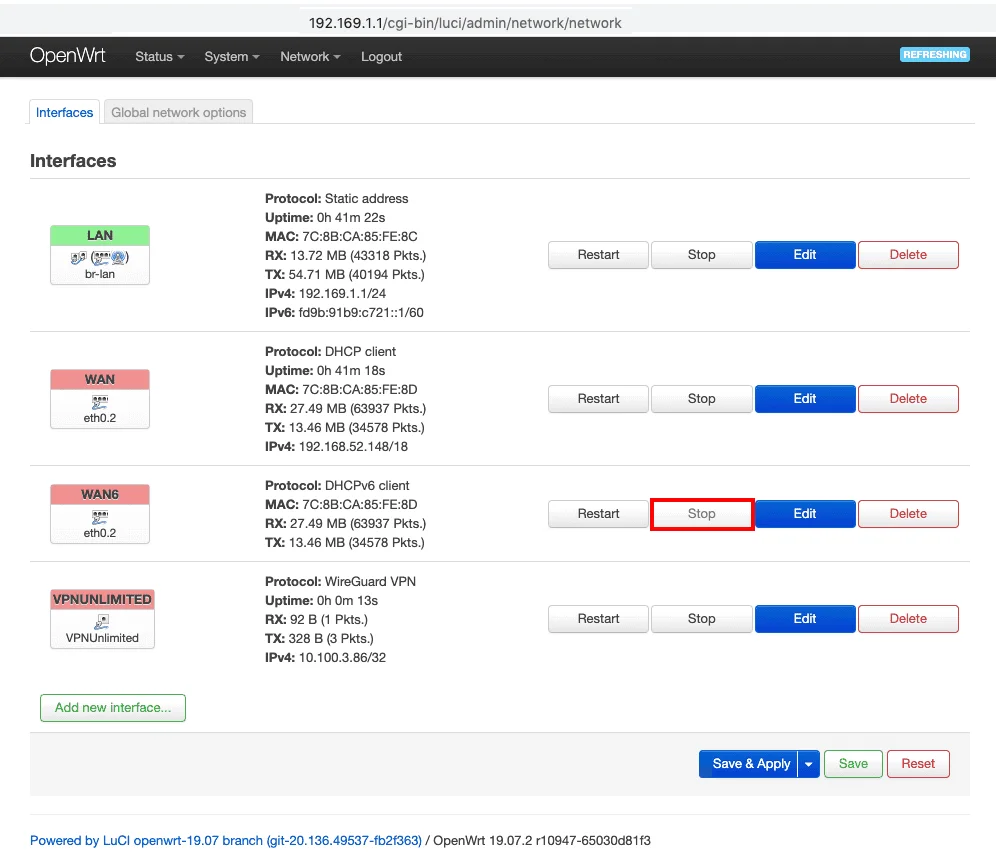
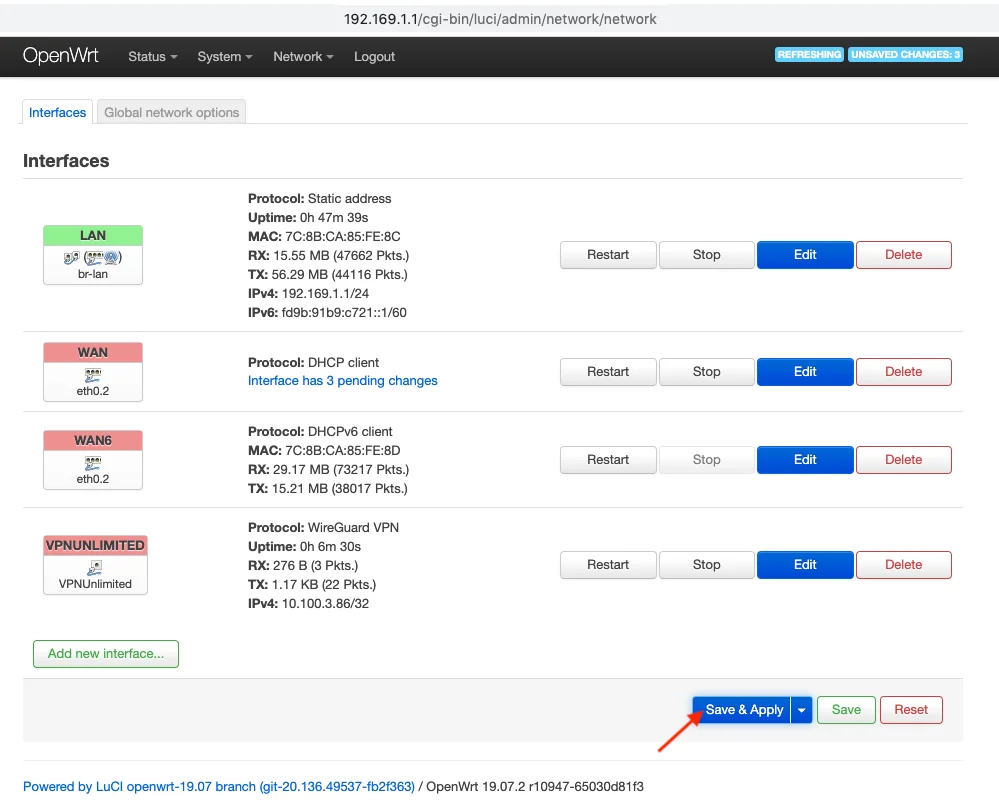
5. WAN6 인터페이스에서 중지 버튼을 누릅니다.
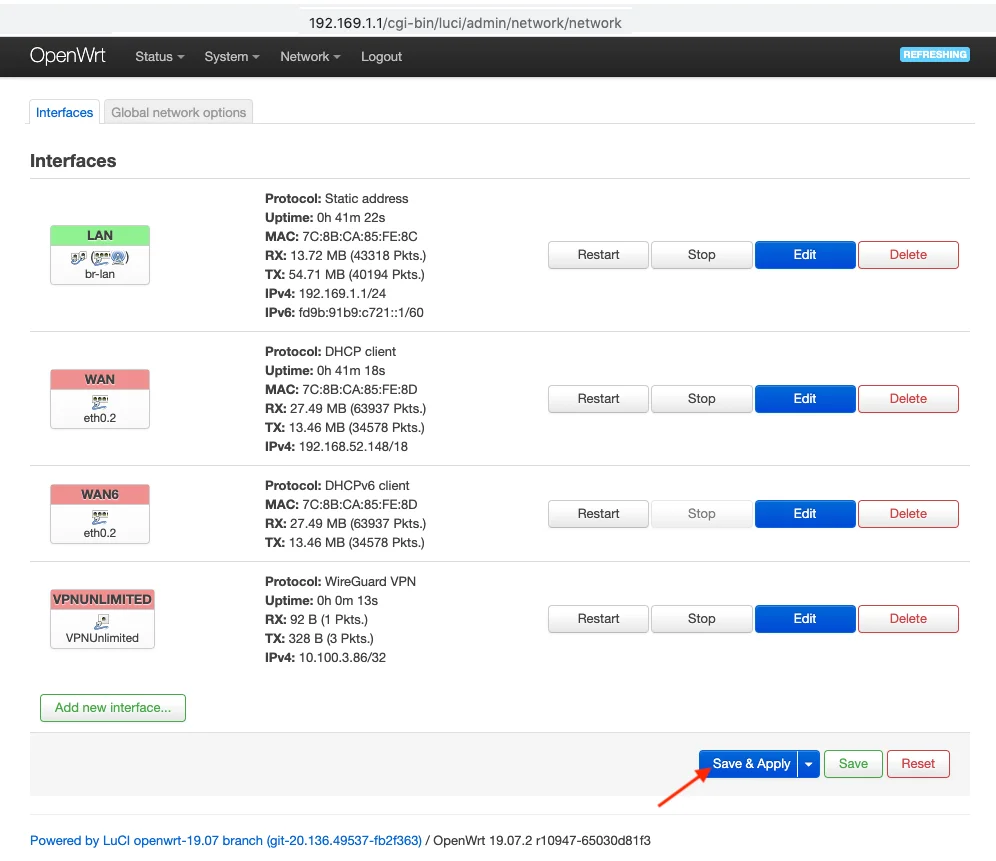
6. 저장 및 적용을 누릅니다.
3. 방화벽 영역 설정
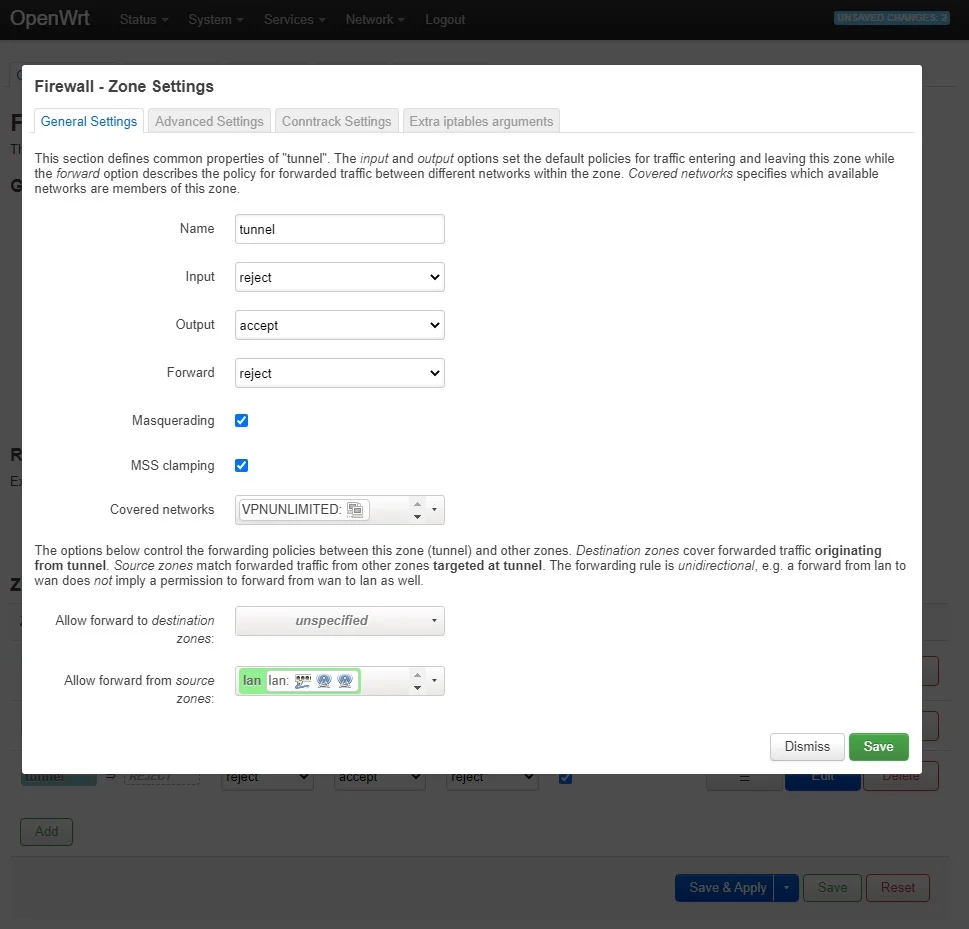
1. 네트워크 > 방화벽 영역 설정으로 이동하여 추가를 클릭합니다.
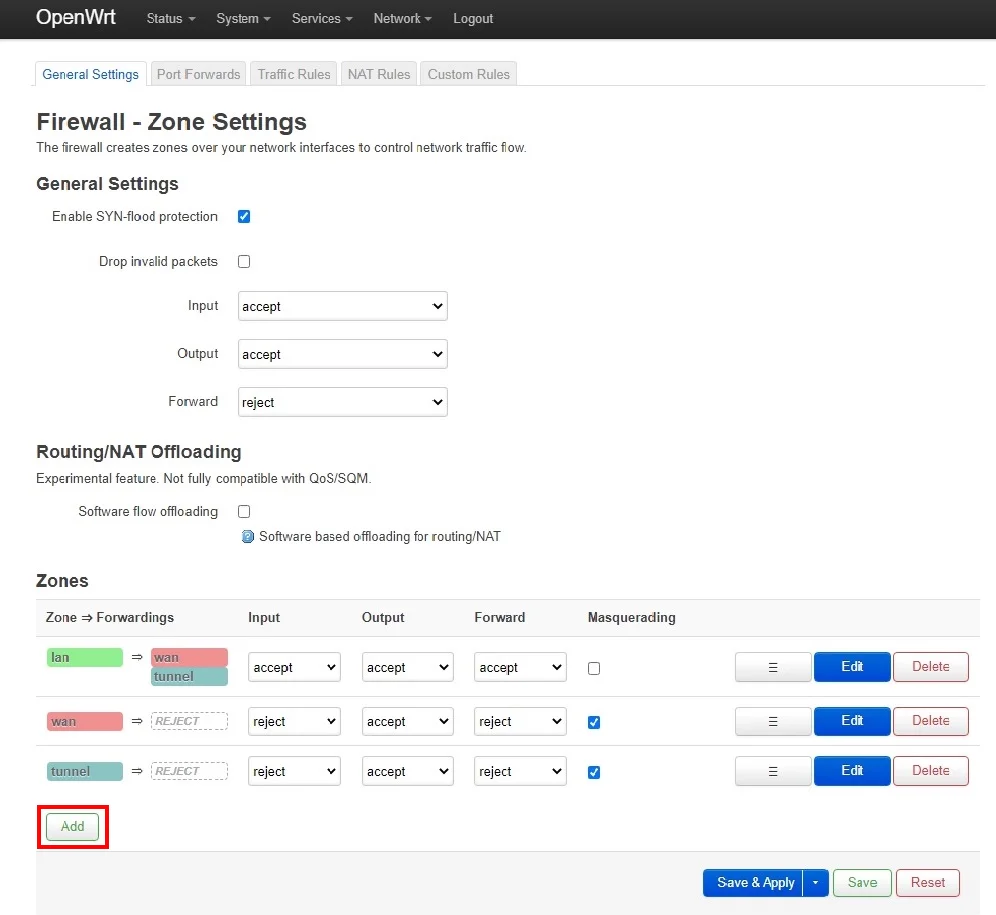
2. 이 창에 다음 구성을 입력합니다:
- 이름 - 원하는 이름을 지정, 예: vpnunl
- 입력 - 거부
- 출력 - 허용
- 전달 - 거부
- 마스커레이딩 - 선택
- MSS 클램핑 - 선택
- 포함된 네트워크 - 이전에 생성한 VPN 터널 인터페이스 선택(예: VPNUNLIMITED)
- 대상 영역으로 전달 허용 - 지정되지 않음
- 소스 영역에서 전달 허용 - lan
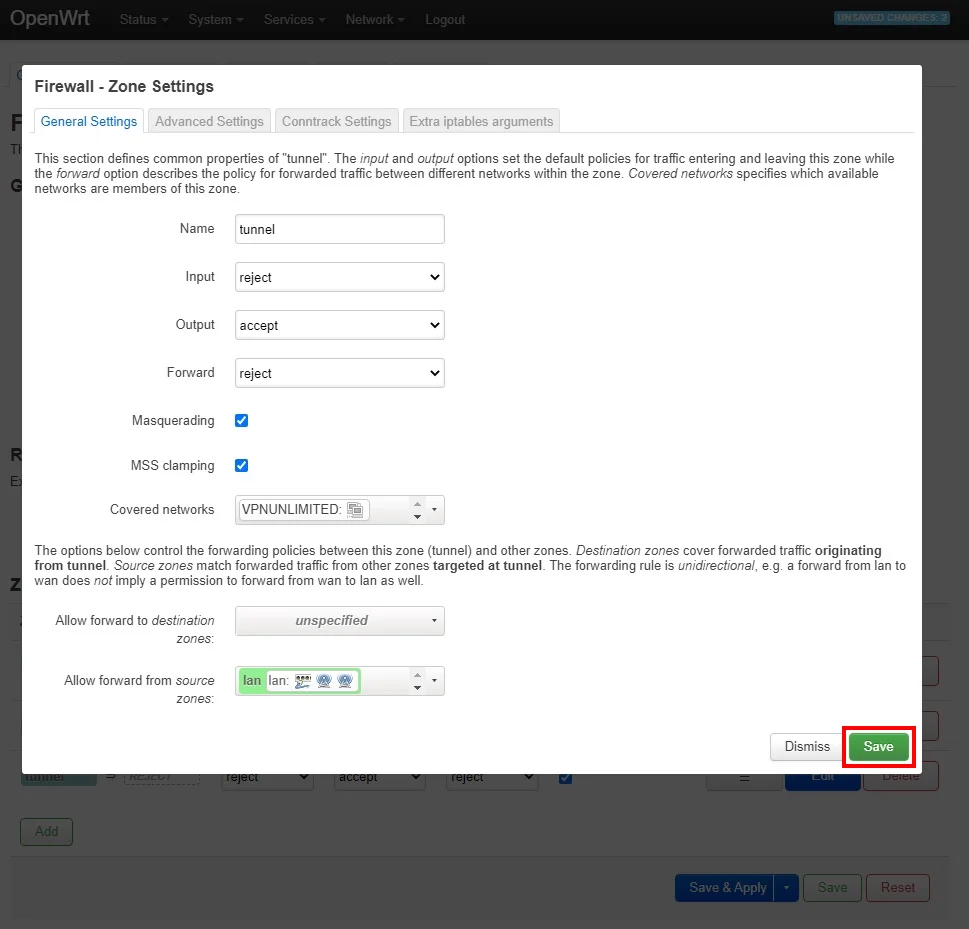
3. 저장을 누릅니다.
4. 고정 DNS 서버 추가
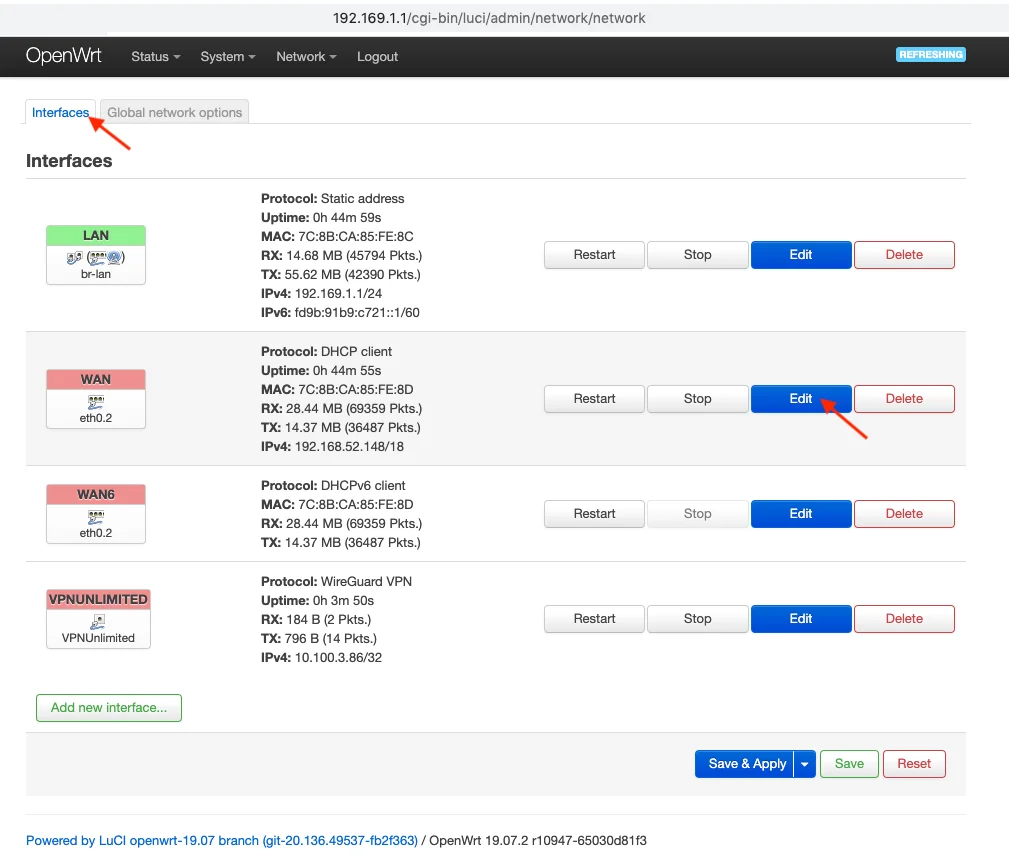
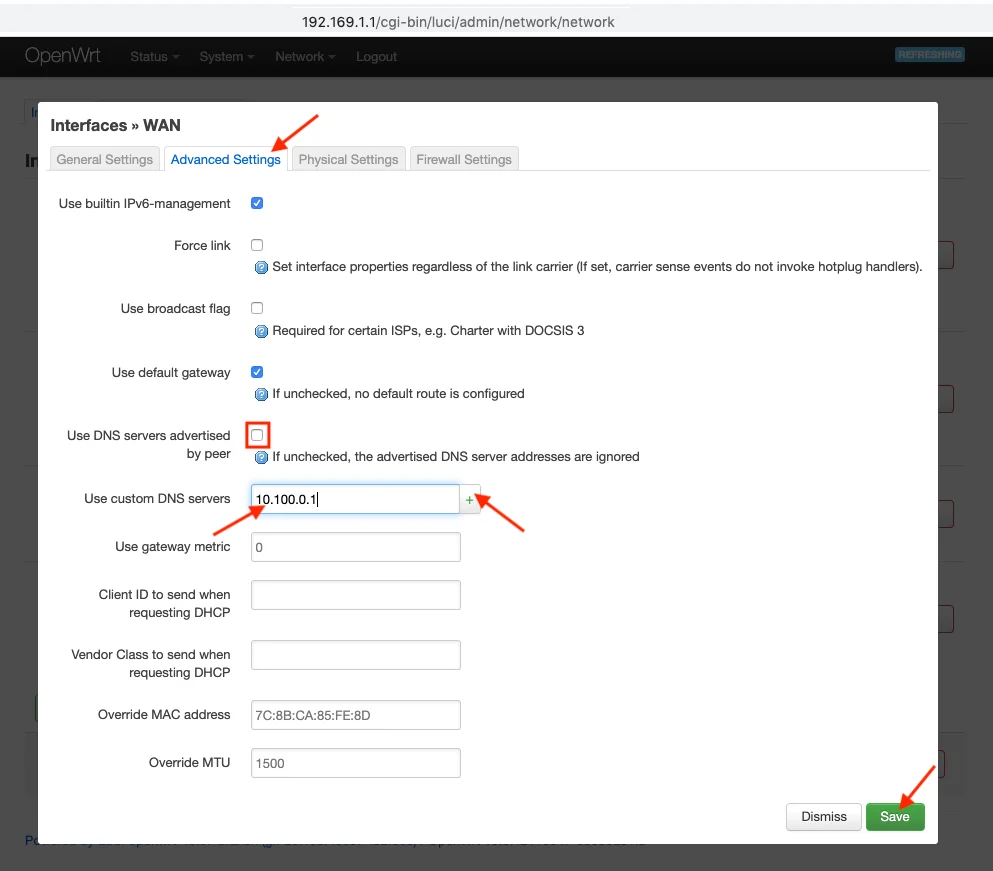
1. 인터페이스 탭 > WAN > 편집 클릭 > 고급 설정 탭을 선택합니다. 피어가 알린 DNS 서버 사용 옵션의 선택을 해제하고 User Office의 DNS 세부 정보를 붙여넣은 다음 + 기호를 누릅니다.
2. 저장을 클릭합니다.
3. 저장 및 적용을 누릅니다.
참고: VPN 연결과 관련된 문제가 발생하면 라우터를 재부팅하세요. 이렇게 하려면 상태 탭으로 이동하여 재부팅을 클릭합니다.
5. 킬 스위치 추가(선택 사항)
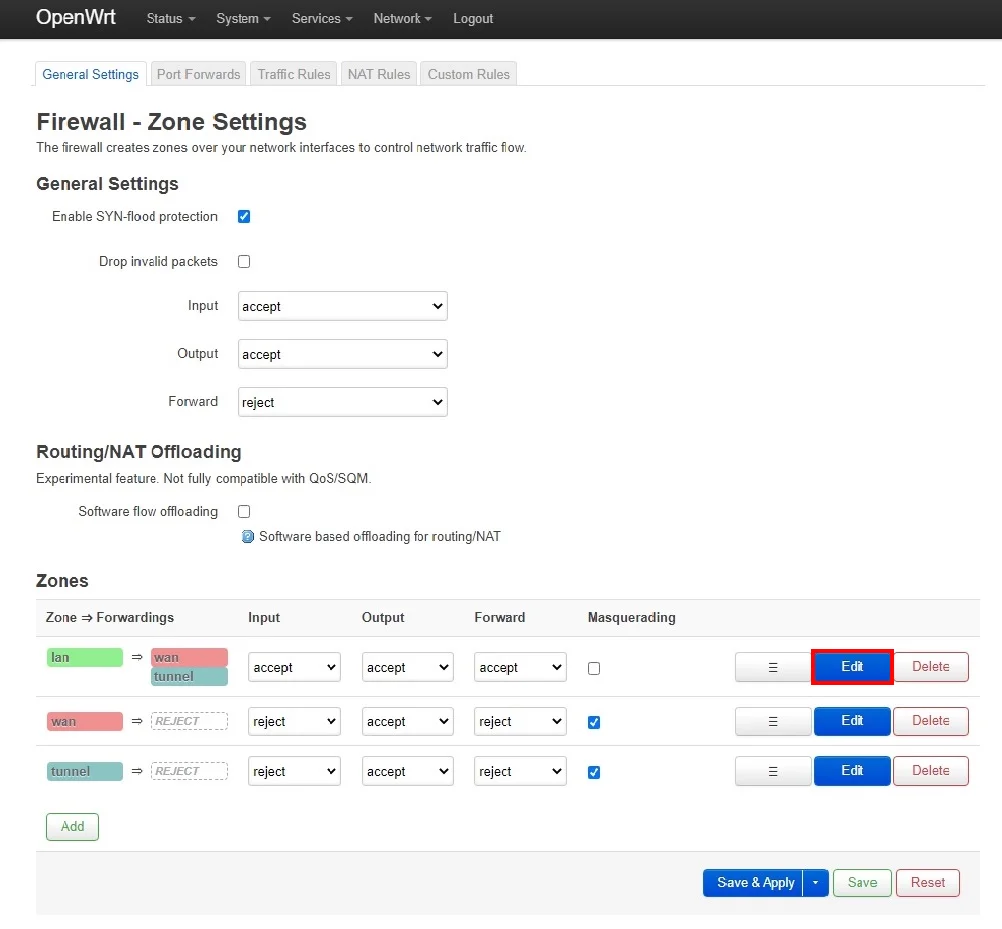
1. 네트워크 > 방화벽으로 이동하고 LAN 방화벽 영역에서 편집을 클릭합니다.
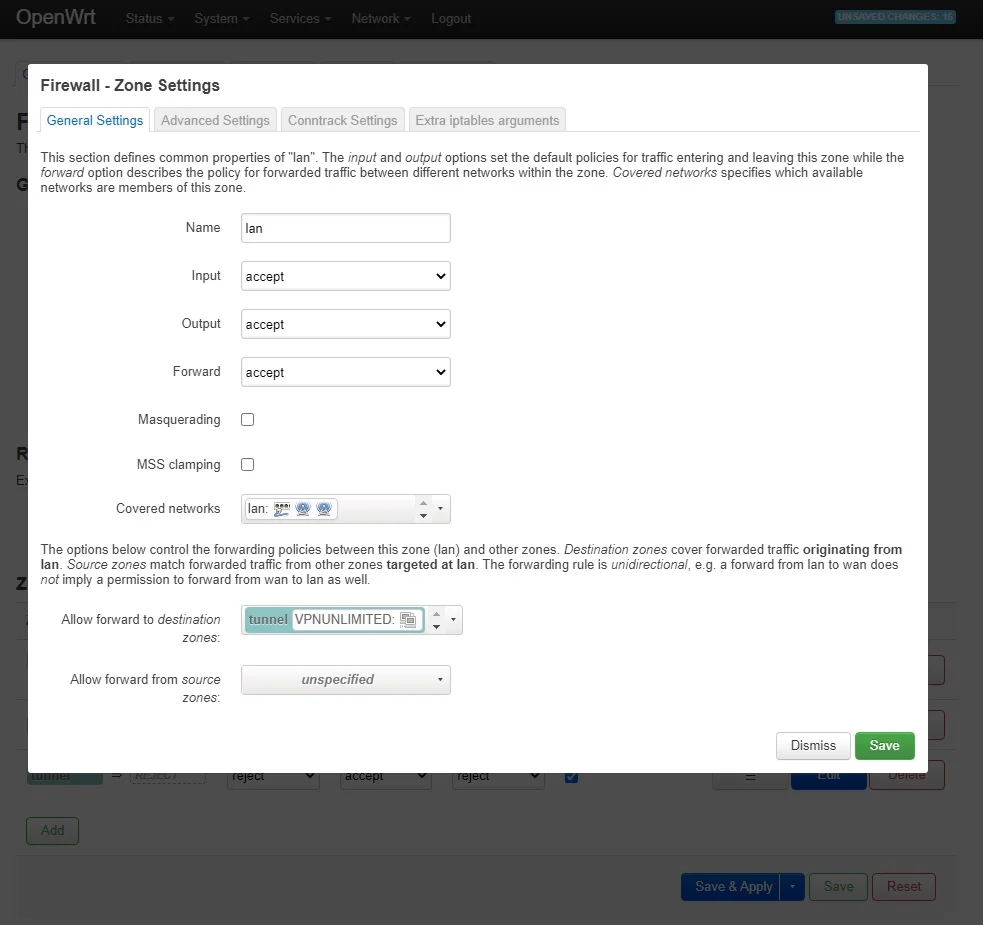
2. 이 창에 다음 구성을 입력합니다:
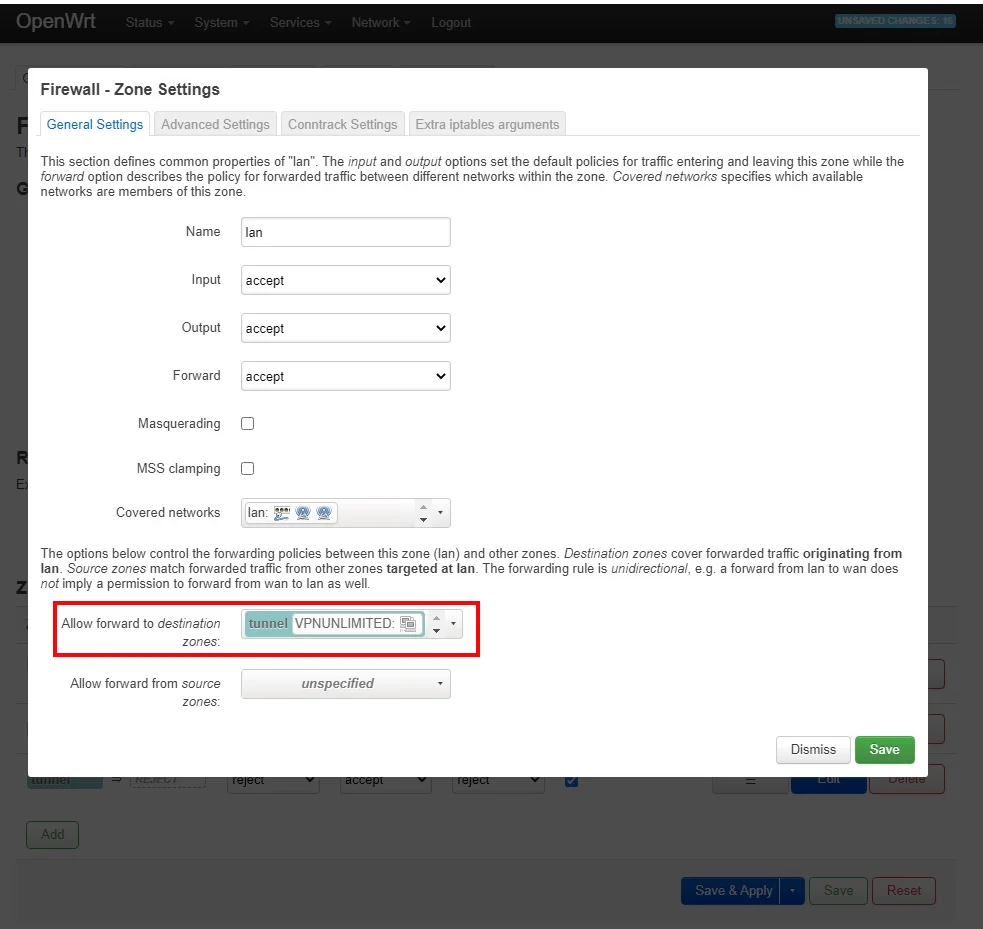
3. "대상 영역으로 전달 허용"에서 wan을 제거합니다.
완료되었습니다. 이제 WireGuard VPN 프로토콜을 통해 VPN 연결이 실행됩니다.
다른 질문이나 의견이 있으면 언제든지 [email protected]으로 고객 지원팀에 문의하세요.
“WireGuard”는 Jason A. Donenfeld의 등록 상표입니다.


